روتر مجازی C8000V-PF سیسکو
- اطلاعات مربوط به لیست قیمت جهانی (GPL - Global Price List)
-
مدل: C8000V-PF
-
توضیحات:
-
قیمت: دلارآخرین بروزرسانی:
- اطلاعات مربوط به تاریخ های پایان فروش و پایان پشتیبانی فنی (EOL/EOS - End-of-Sale and End-of-Life)
- تاریخ معرفی محصول:
- تاریخ پایان فروش:
- تاریخ پایان پشتیبانی:
نرمافزار Cisco Catalyst 8000V Edge یک روتر ابری مجازیسازی شده است که برای ارائه خدمات شبکه و امنیت در سطح سازمانی (Enterprise-grade) در محیطهای مجازیسازی شده داخلی (On-premises) و ابرهای عمومی طراحی شده است. این محصول با بهرهگیری از نرمافزار استاندارد صنعتی Cisco IOS XE، به سازمانها اجازه میدهد تا شبکه گسترده (WAN) خود را بهصورت یکپارچه به زیرساختهای ابری میزبانیشده توسط ارائهدهندگان خدمات گسترش دهند. این راهکار به عنوان یک بلوک سازنده منعطف برای مجازیسازی توابع شبکه (NFV) عمل میکند و به ارائهدهندگان خدمات و سازمانها امکان میدهد تا وظایف پیچیده شبکه را بر روی سرورهای استاندارد تجمیع کنند، در حالی که عملکرد و قابلیت اطمینان روترهای سختافزاری سنتی را حفظ مینمایند.
به عنوان یکی از اعضای اصلی سبد محصولات Cisco Catalyst 8000، مدل Catalyst 8000V ثبات معماری (Architectural Consistency) را در سراسر شبکه تضمین میکند. این محصول چه در دفاتر شعب، چه در مراکز داده (Data Centers) و چه در ابرهای عمومی (Public Clouds) مستقر شود، تجربهای یکپارچه برای مدیریت شبکه و سیاستهای امنیتی فراهم میآورد. این ثبات برای شبکههای ترکیبی (Hybrid Networks) امروزی حیاتی است، زیرا به کسبوکارها اجازه میدهد عملیات خود را مقیاسدهی کنند، عملکرد برنامهها را بهینه سازند و بدون محدودیتهای معمول در معماریهای شبکه سنتی و وابسته به سختافزار، اتصالات امن خود را حفظ نمایند.
نمای کلی محصول
محصول Catalyst 8000V برای پشتیبانی از طیف گستردهای از کاربردهای شبکه، از مسیریابی (Routing) سنتی گرفته تا SD-WAN پیشرفته و امنیت چندلایه، طراحی شده است. این محصول به عنوان یک درگاه (Gateway) VPN بسیار امن، درگاه NAT و نقطه پایانی (Endpoint) MPLS WAN عمل کرده و انعطافپذیری مورد نیاز برای توپولوژیهای متنوع شبکه را فراهم میکند. علاوه بر این، به عنوان یک بازتابدهنده مسیر مجازی (vRR) برای سادهسازی مسیریابی در محیطهای مقیاسبزرگ عمل کرده و از افزونههای لایه 2 و لایه 3 مانند LISP و OTV پشتیبانی میکند که برای مهاجرت ماشینهای مجازی و تحرک IP (IP mobility) ضروری هستند.
فراتر از اتصال پایه، این نرمافزار برای Cisco Catalyst SD-WAN بهینهسازی شده است که مسیریابی هوشمند ترافیک را بر اساس شرایط لحظهای شبکه و برنامههای کاربردی امکانپذیر میسازد. این محصول همچنین قابلیتهای فایروال نسل بعدی (NGFW) را یکپارچهسازی کرده است که ضمن تسهیل دسترسی مستقیم و امن به اینترنت (DIA)، محافظتی قدرتمند در برابر تهدیدات مبتنی بر وب فراهم میکند. با بهرهگیری از ویژگیهای داخلی بهینهسازی WAN مانند بهینهسازی TCP و حذف افزونگی دادهها، Cisco Catalyst 8000V تضمین میکند که برنامههای کاربردی حیاتی کسبوکار، حتی در لینکهایی با پهنای باند (Bandwidth) کم یا تأخیر (Latency) بالا، عملکردی مطمئن داشته باشند. این محصول از طریق مدلهای لایسنسدهی منعطف مبتنی بر اشتراک در دسترس بوده و از محیطهای استقرار متنوع از جمله AWS، Microsoft Azure، Google Cloud و هایپروایزرهای داخلی (On-premises) پشتیبانی میکند.
ویژگیها و مزایا
- یکپارچهسازی Cisco Catalyst SD-WAN:مسیریابی پویا (Dynamic) ترافیک از طریق بهترین لینکهای موجود برای تضمین عملکرد بالا در برنامههای حیاتی کسبوکار و کاهش پیچیدگیهای عملیاتی.
- امنیت چندلایه (Multilayer Security):شامل ویژگیهای NGFW مانند بازرسی وضعیت (Stateful Inspection)، پیشگیری از نفوذ (IPS/IDS)، فیلترینگ URL و محافظت پیشرفته در برابر بدافزار برای ایمنسازی اتصالات شعبه به ابر (Branch-to-Cloud).
- معماری یکپارچه:استفاده از Cisco IOS XE که همان رابط خط فرمان (CLI) و ابزارهای مدیریتی روترهای فیزیکی Cisco را ارائه میدهد و تجربهای عملیاتی و یکسان را تضمین میکند.
- کیفیت تجربه برنامه (AppQoE):بهبود عملکرد شبکه از طریق بهینهسازی TCP، حذف افزونگی دادهها و تکثیر بستهها (Packet Duplication) برای کاهش تأخیر (Latency) و افت بسته (Packet Loss).
- استقرار انعطافپذیر:پشتیبانی از طیف گستردهای از محیطها، شامل هایپروایزرهای داخلی (KVM, VMware ESXi) و ابرهای عمومی اصلی (AWS, Azure, GCP, OCI و Alibaba Cloud).
- مجازیسازی مقیاسپذیر:عملکرد به عنوان بازتابدهنده مسیر مجازی (vRR) و درگاه VXLAN که امکان مقیاسپذیری گسترده در شبکههای مستأجر را فراهم کرده و فضای فیزیکی مورد نیاز برای سختافزارهای شبکه را کاهش میدهد.
- خدمات صوتی:گنجاندن قابلیتهای Cisco Unified Border Element (CUBE) برای پل زدن بین شبکههای VoIP و اتصال سازمانها به ارائهدهندگان خدمات تلفنی اینترنتی (ITSPs).
- لایسنسدهی سادهشده:ارائه مدلهای مبتنی بر اشتراک (Cisco DNA Essentials و Advantage) که امکان مقیاسپذیری آسان و همسویی با نیازهای در حال تغییر کسبوکار را فراهم میکند.
بررسی اجمالی
نرمافزار Cisco Catalyst8000V Edge Software (Catalyst 8000V) یک روتر ابری با فرمت ماشین مجازی (Virtual Machine) است که خدمات جامع SD-WAN، درگاه WAN و سرویسهای مسیریابی (Routing) سنتی شبکه را در زیرساختهای مجازیسازی شده داخلی و محیطهای ابری ارائه میدهد. با استفاده از قابلیتهای شبکه آشنا و پیشرو در صنعت Cisco IOS XE، مدل Catalyst 8000V به سازمانها این امکان را میدهد تا شبکههای WAN خود را بهصورت شفاف به ابرهای میزبانیشده توسط ارائهدهندگان گسترش دهند. ارائهدهندگان خدمات مدیریتشده (Managed Services Providers) و ارائهدهندگان ابر عمومی میتوانند از Catalyst 8000V برای ارائه خدمات شبکه در سطح سازمانی به مشتریان و مستأجران خود استفاده کنند.
علاوه بر ارائه خدمات شبکه در سطح سازمانی (Enterprise-class) و امنیت برای محیطهای ابری عمومی (Public Cloud)، محصول Cisco Catalyst 8000V میتواند به عنوان یک زیربنا برای ارائه خدمات شبکه مقیاسپذیر مورد استفاده قرار گیرد. هنگامی که این محصول به عنوان یک مؤلفه مجازیسازی توابع شبکه (NFV) به کار گرفته میشود، به ایفای نقشهایی کمک میکند که بهطور سنتی مختص دستگاههای سختافزاری بودهاند. مجازیسازی این عملکردهای پیچیده به ارائهدهندگان خدمات اجازه میدهد تا نمونههای متعددی را بر روی یک سرور واحد تجمیع کرده و با جذب مشتریان جدید یا گسترش شبکهها، بهراحتی مقیاسپذیری (Scalability) را افزایش دهند.
محصول Catalyst 8000V عضوی از سبد محصولات روترهای Cisco Catalyst 8000 است که بر پایه همان نرمافزار اثباتشده Cisco IOS XE در پلتفرمهای فیزیکی ساخته شده است. این تداوم نرمافزاری به Catalyst 8000V امکان میدهد تا مجموعهای غنی از قابلیتها را مشابه پلتفرمهای فیزیکی ارائه دهد؛ این قابلیتها شامل مسیریابی (Routing) سنتی، SD-WAN، شبکه خصوصی مجازی (VPN)، فایروال نسل جدید، ترجمه آدرس شبکه (NAT)، کیفیت خدمات (QoS)، دید پذیری برنامه (Application Visibility)، تغییر مسیر در صورت خرابی (Failover)، بهینهسازی WAN، بازتابدهنده مسیر مجازی (vRR) و خدمات صوتی است. این مجموعه گسترده از عملکردها، سازمانها و ارائهدهندگان خدمات ابری را قادر میسازد تا شبکههای ترکیبی (Hybrid) بسیار امن، بهینهشده، مقیاسپذیر (Scalable) و یکپارچهای را ایجاد کنند که شعب، مراکز داده، مراکز داده اشتراکی (Colocation) و ابرهای عمومی را پوشش میدهد.
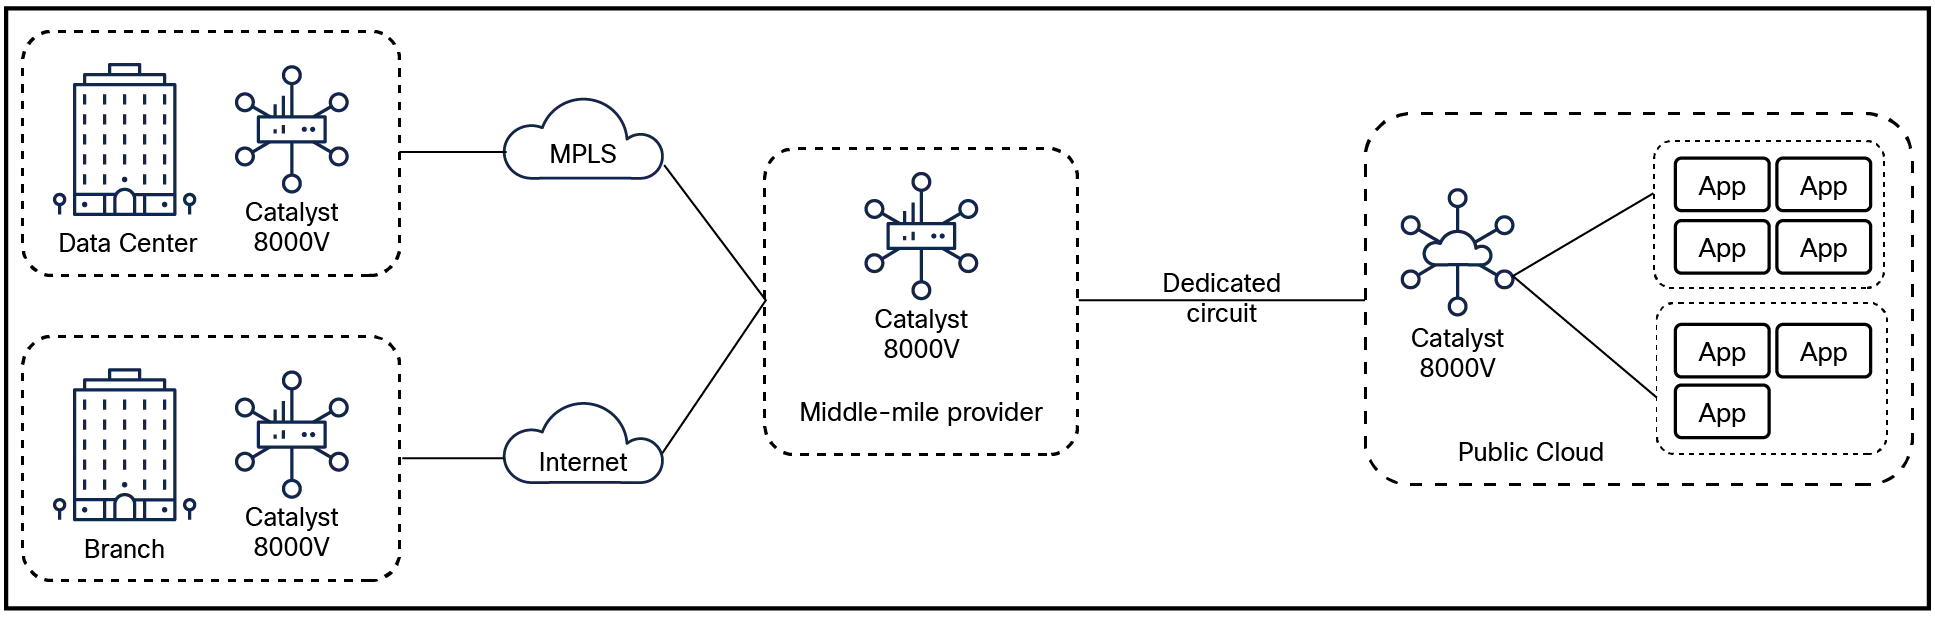
Cisco Catalyst 8000V به شما این امکان را میدهد که ساختار SD-WAN خود را به مراکز هممکانی (Colocation Centers) و ابرهای عمومی (Public Clouds) گسترش دهید.
موارد استفاده (Use cases)
Cisco Catalyst 8000V میتواند برای پشتیبانی از مجموعهای غنی از موارد استفاده مسیریابی شبکه (Network Routing) به کار گرفته شود:
●مسیریابی سنتی (Traditional routing)
●دروازه VPN با امنیت بالا (Highly secure)
◦دروازه NAT (NAT gateway)
◦سوئیچینگ برچسب چندپروتکلی (MPLS)
◦لایه 3 (Layer 3)
◦توسعههای لایه 2 (مهاجرت ماشین مجازی) و لایه 3 (تحرک IP)
●Cisco Catalyst SD-WAN
●فایروال نسل جدید (Next-Generation Firewall - NGFW)
●اتصال چند-ابری (Multicloud connectivity)
●بهینهسازی شبکه گسترده (WAN optimization)
●خدمات صوتی (Voice services)
بخشهای زیر هر مورد استفاده (Use Case) را با جزئیات بیشتری شرح میدهند.
مسیریابی سنتی (Traditional routing)
دروازه VPN با امنیت بالا (Highly secure)
محصول Catalyst 8000V قابلیتهای VPN مبتنی بر مسیر IP Security (IPsec) شامل (DMVPN، FlexVPN و GetVPN)، فایروال نسل جدید (NGFW) لایه 7 و کنترل دسترسی را ارائه میدهد که به سازمانها امکان میدهد سایتهای توزیعشده خود را مستقیماً به زیرساخت ابری (Cloud) متصل کنند (جدول 1).
جدول 1. استفاده از Catalyst 8000V به عنوان یک درگاه (Gateway) امن VPN
مشکل مشتری | ویژگیها | مزایای Catalyst 8000V |
یک سازمان نیاز دارد تا محیط کاری خود را به صورت امن به فضای ابری (Cloud) خارج از محل متصل کند. یک سازمان بزرگ معمولاً دارای یک دفتر مرکزی، چند هاب منطقهای، دو یا چند مرکز داده و صدها تا هزاران شعبه است. شبکه یا به صورت هاب-اسپوک (Hub-and-Spoke) است و یا به صورت مش کامل (Fully Meshed). با گسترش مرکز داده به فضای ابری، سازمان میخواهد که فضای ابری به عنوان یک گره (Node) دیگر در شبکه عمل کند. | ●IPsec ●DMVPN ●FlexVPN ●GetVPN ●پروتکل دروازه مرزی (BGP) ●پروتکل کوتاهترین مسیر اول (OSPF) ●پروتکل مسیریابی دروازه داخلی پیشرفته (EIGRP) ●فایروال نسل جدید (NGFW) ●لیست کنترل دسترسی (ACL) ●احراز هویت، مجوزدهی و حسابرسی (AAA) ●NAT ●پروتکل پیکربندی پویای میزبان (DHCP) | ●مالکیت:یک سازمان میتواند Catalyst 8000V را در فضای ابری مستقر کرده، به رابط خط فرمان (CLI) آن دسترسی داشته باشد و آن را با استفاده از Cisco Catalyst SD-WAN Manager مدیریت کند. ●اتصال روان و مقیاسپذیری (Scalability) در سطح سازمانی:Catalyst 8000V با طیف وسیعی از ویژگیهای VPN و مسیریابی، میتواند در هر توپولوژی شبکه سازمانی جای گیرد. یک سازمان میتواند سایتهای توزیعشده خود را به صورت مستقیم و پویا به استقرار ابری خود متصل کند، که این امر باعث جلوگیری از تأخیر (Latency) ناشی از بکهال (Backhaul) معمول از طریق مرکز داده و غلبه بر پیچیدگیهای مدیریتی VPNهای IPsec نقطه-به-نقطه میشود. ●معماری WAN یکپارچه:محصول Catalyst 8000V که مبتنی بر نرمافزار Cisco IOS XE است، مکمل سبد محصولات جدید روترهای Catalyst 8000 و همچنین استقرارهای موجود Cisco Aggregated Services Router (ASR) و Integrated Services Router (ISR) میباشد. اکنون سازمانها میتوانند یک نقطه پایانی (Endpoint) سیسکو را در هر گره از شبکه خود مستقر کنند که این امر امکان پیکربندی یکپارچه شبکه و سیاستهای امنیتی را در سراسر شبکههای ترکیبی (Hybrid) توزیعشده فراهم میآورد. ●قابلیت مشاهده و صرفهجویی در هزینهها:بسیاری از سرویسهای فضای ابری عمومی و فضای ابری خصوصی مجازی، عملکردهای VPN را به عنوان یک سرویس ارائه میدهند. معمولاً این سرویس به صورت یک جعبه سیاه (Black Box) با قابلیت مشاهده اندک در هنگام خرابیها و بدون امکان عیبیابی ارائه میشود و کاربران باید هزینه ماهانه یا هزینه به ازای هر تونل را پرداخت کنند. استفاده از Catalyst 8000V به عنوان نقطه پایان VPN در فضای ابری، یک پلتفرم آشنا برای نظارت و عیبیابی مشکلات فراهم کرده و از پرداخت هرگونه هزینه اضافی برای سرویس VPN جلوگیری میکند. |
دروازه NAT (NAT gateway)
سازمانهایی که دارای زیرشبکههای خصوصی IPv4 هستند و باید با اینترنت ارتباط برقرار کنند، به قابلیت NAT نیاز دارند. محصول Catalyst 8000V میتواند به عنوان یک درگاه (Gateway) NAT برای فراهم کردن ترجمه بین شبکههای خصوصی و عمومی استفاده شود. این قابلیت میتواند در لبه شعبه، لبه مرکز داده یا لبه ابر (Cloud) پیادهسازی شود. اکثر ارائهدهندگان خدمات ابری، درگاههای NAT را به عنوان یک سرویس اضافی ارائه میدهند، اما اگر مشتری به مجموعهای غنیتر از ویژگیهای NAT، مشابه آنچه در روترهای فیزیکی با مقیاس بالا موجود است نیاز داشته باشد، میتوان از Catalyst 8000V به عنوان درگاه NAT استفاده کرد. به همین ترتیب، سازمانهایی که فقط از IPv6 استفاده میکنند و نیاز به برقراری ارتباط با شبکههای IPv4 دارند، میتوانند Catalyst 8000V را برای ارائه قابلیت NAT64 مستقر کنند. هر دو قابلیت NAT و NAT64 امکان صرفهجویی در آدرسهای عمومی IPv4 را با استفاده از ترجمه آدرس پورت (PAT) فراهم میکنند. سایر ویژگیهای NAT شامل آگاهی از مسیریابی مجازی (VRF) و درگاههای لایه کاربرد (Application Layer Gateways) است. برای مشاهده لیست کامل ویژگیهای NAT موجود در نرمافزار Cisco IOS XE، به بخش راهنمای پیکربندی (Configuration Guide) مراجعه کنید..
جدول 2. استفاده از Cisco Catalyst 8000V به عنوان درگاه (Gateway) NAT
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
یک سازمان نیاز دارد تا ارتباط بین شبکههای خصوصی و عمومی IPv4 را برقرار کند. | ●NAT | ●قابلیت NAT ترجمه بین شبکههای خصوصی و عمومی IPv4 را فراهم میکند و PAT میتواند با استفاده از پورتهای TCP/UDP برای تفکیک جریانها، به حفظ آدرسهای عمومی IPv4 کمک کند. |
یک سازمان نیاز دارد تا ارتباط بین شبکههای فقط-IPv6 و شبکههای IPv4 را برقرار کند. | ●NAT64 | ●قابلیت NAT64 ترجمه بین شبکههای فقط-IPv6 و شبکههای فقط-IPv4 یا اینترنت عمومی IPv4 را فراهم میکند. سربارگذاری آدرس IPv4 (PAT) به حفظ آدرسهای عمومی IPv4 کمک میکند. |
نقطه پایانی (Endpoint) شبکه گسترده (WAN) با قابلیت MPLS
Cisco Catalyst 8000V میتواند به عنوان یک روتر MPLS عمل کند؛ بدین معنا که ارائهدهنده خدمات (Service Provider) میتواند اتصال مدیریتشده سرتاسری (از سایت مشتری تا استقرار ابری مشتری) را با تضمین عملکرد ارائه دهد. همچنین، با گسترش شبکه گسترده (WAN) مبتنی بر MPLS به عمق شبکه ابری، ارائهدهنده خدمات میتواند مقیاس شبکه را افزایش داده و به مستأجران (Tenants) بیشتر و شبکههای بیشتری برای هر مستأجر خدماترسانی کند (جدول 3).
جدول 3. استفاده از Cisco Catalyst 8000V به عنوان نقطه پایانی (Endpoint) شبکه MPLS WAN
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
یک ارائهدهنده خدمات (Service Provider) نیاز دارد تا اتصال MPLS را به بخشهای ابری مشتریان خود گسترش دهد. ارائهدهندگان خدماتی که سرویسهای اتصال مدیریتشده به کسبوکارها ارائه میدهند، قصد دارند به مشتریان خود در برقراری ارتباط با ابرهای خارج از محل (off-premises) کمک کنند. برای فراهم کردن اتصال سرتاسری (End-to-End)، ارائهدهندگان خدمات میخواهند شبکههای WAN مبتنی بر MPLS خصوصی خود را به داخل ابرها و دقیقاً تا لبه بخشهای مشتری در داخل ابر گسترش دهند. | ●MPLS VPN ●VRF ●BGP ●Generic Routing Encapsulation (GRE) ●کیفیت خدمات (QoS) ●توافقنامه سطح خدمات آیپی (IP SLA) | ●گسترش MPLS در داخل ابر: یک ارائهدهنده خدمات میتواند اتصال ابری مشتریان خود را مدیریت کرده و با کمک یک دستگاه اختصاصی Catalyst 8000V (که به عنوان روتر لبه مشتری عمل میکند) برای هر مشتری، تضمینهایی در زمینه عملکرد و قابلیت اطمینان ارائه دهد. ●مقیاسپذیری درونابری (Intracloud scale): یک شبکه ابری معمولی به شدت مبتنی بر سوئیچینگ است. یک روتر، ترافیک ورودی را به گروهی از سوئیچها تحویل میدهد که ترافیک را به VLANهای مشتری اختصاص میدهند. در این معماری شبکه، ارائهدهنده ابر نمیتواند فراتر از 4096 VLAN در هر روتر مقیاسپذیری داشته باشد که این امر تعداد مشتریان قابل پشتیبانی را محدود میکند. دستگاه Catalyst 8000V که به عنوان یک افزونه لبه مشتری یا لبه ارائهدهنده عمل میکند، میتواند با ایجاد لایههای مسیریابی (Routing Overlays) در داخل ابر و به حداقل رساندن وابستگی ارائهدهندگان به VLANها، به غلبه بر این محدودیتهای مقیاسپذیری کمک کند. |
مسیریابی مجازی (vRR) در لایه 3 (Layer 3)
محصول Catalyst 8000V میتواند به عنوان یک Route Reflector مجازی (vRR) جهت سادهسازی مجاورتهای مسیریابی (Routing Adjacencies) مورد نیاز در شبکههای بزرگتر مستقر شود. از آنجایی که بازتاب مسیر (Route Reflection) یک برنامه با پردازش فشرده (اما نه با پهنای باند فشرده) است، میتوان نمونههای متعددی از Route Reflectorها را بر روی یک سرور واحد که چندین روتر Catalyst 8000V را اجرا میکند، تجمیع کرد. این رویکرد به طور قابلتوجهی فضای فیزیکی (Physical Footprint)، توان مصرفی، سرمایش و هزینههای سربار کابلکشی ناشی از نگهداری سیستمهای فیزیکی متعدد Route Reflector را کاهش میدهد.
یک Route Reflector مبتنی بر Cisco Catalyst 8000V با 16 گیگابایت حافظه (Memory)، میتواند تا 24 میلیون مسیر IPv4 یا تا 21 میلیون مسیر IPv6 را نگهداری کند.
توسعههای لایه 2 (مهاجرت ماشین مجازی) و لایه 3 (تحرک IP)
LISP, OTV: سوئیچ Cisco Catalyst 8000V ویژگیهایی نظیر پروتکل جداسازی مکان/شناسه (LISP) و NAT را ارائه میدهد که به سازمانها اجازه میدهد هنگام جابهجایی برنامهها بین محیطهای داخلی و ابری یا افزایش ظرفیت پردازشی در فضای ابری، ثبات آدرسدهی (Addressing Consistency) را حفظ کنند. ویژگیهای مجازیسازی انتقال لایه پوششی (OTV) و سرویسهای شبکه محلی مجازی خصوصی (VPLS) در Catalyst 8000V به سازمانها این امکان را میدهد که بخشهای VLAN خود را از مرکز داده (Data Center) به فضای ابری گسترش دهند تا از قابلیتهایی مانند پشتیبانگیری از سرور، بازیابی فاجعه (Disaster Recovery) و مقیاسپذیری پردازشی (Compute Scale) بهرهمند شوند (جدول 4).
جدول 4. استفاده از Cisco Catalyst 8000V به عنوان یک افزونه (Extension) لایه 2 یا لایه 3
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
یک سازمان نیاز دارد تا هنگام انتقال یک برنامه از مرکز داده (Data Center) خود به یک فضای ابری (Cloud) خارج از محل، ثبات آدرسدهی IP را حفظ کند و نمیخواهد در حین انجام این کار، تنظیمات برنامه خود را تغییر دهد. تغییر در آدرس برنامه، اتصال کاربر به آن برنامه را تحت تأثیر قرار میدهد. | ●LISP | ●تحرکپذیری IP (IP mobility): محصول ابری Catalyst 8000V میتواند به عنوان یک روتر LISP عمل کرده و با ایجاد یک تونل با روتر دارای قابلیت LISP در مرکز داده سازمان، امکان انتقال برنامه از طریق تونل با یک شناسه ثابت را فراهم کند. |
یک سازمان نیاز دارد تا ماشینهای مجازی خود (برای سرورهای برنامه، سرورهای وب و غیره) را در یک فضای ابری خارج از محل تکثیر کند تا بتواند آنها را منتقل یا پشتیبانگیری نماید. | ●OTV | ●مهاجرت ماشین مجازی (Virtual machine migration): محصول ابری Catalyst 8000V میتواند به عنوان یک روتر OTV عمل کرده و با ایجاد یک پل (Bridge) با روتر دارای قابلیت OTV در مرکز داده سازمان، امکان گسترش یک VLAN به فضای ابری را فراهم کند. |
درگاه Virtual Extensible LAN (VXLAN): مدل Catalyst 8000V میتواند در یک شبکه VXLAN مشارکت کرده و به عنوان یک نقطه پایانی تونل VXLAN (VTEP) و در نتیجه به عنوان نقطه پایان برای شناسههای شبکه VXLAN (VNIs) عمل کند. برای شبکههای بزرگ مراکز داده (Data Center) و ارائهدهندگان خدمات، این ویژگی امکان افزایش چشمگیر مقیاسپذیری (Scalability) در تعداد شبکههای مستأجر ایزوله که به طور همزمان فعال هستند را فراهم میکند. پس از پایان یافتن یک VNI توسط Catalyst 8000V، ترافیک آن میتواند در لایه 3 مسیریابی (Routed) شده یا در لایه 2 به سایر شبکههای VXLAN یا غیر VXLAN پلزنی (Bridged) شود (جدول 5).
جدول 5. استفاده از Cisco Catalyst 8000V به عنوان درگاه (Gateway) پروتکل VXLAN
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
یک ارائهدهنده خدمات (Service Provider) نیاز دارد تا از مستأجران (Tenants) بسیاری بر روی یک زیرساخت مشخص پشتیبانی کند. ارائهدهندگان خدمات - بهویژه آنهایی که خدمات ابر خصوصی (Private Cloud) ارائه میدهند - بهطور معمول هزاران شبکه مجزا برای مستأجران ایجاد و مدیریت میکنند. در گذشته، برچسبگذاری VLAN (VLAN tagging) فناوری معمول برای جداسازی و گسترش یک شبکه لایه 2 از شبکه فیزیکی به ابر خصوصی مستأجر بود. برچسبگذاری VLAN محدودیت 4094 شناسه VLAN را تحمیل میکرد که کارایی هر زیرساخت لایه 2 را محدود میساخت. | ●دروازه VXLAN (VXLAN gateway) ●حالتهای چندپخشی (Multicast) و تکپخشی (Unicast) در VXLAN ●VXLAN با VRF | ●مقیاس گسترده برای شبکههای ارائهدهنده خدمات: VXLAN از میلیونها شناسه شبکه پشتیبانی میکند و به ارائهدهندگان خدمات اجازه میدهد تا تعداد بسیار بیشتری از مستأجران را بر روی زیرساخت فعلی خود مستقر کنند. Cisco Catalyst 8000V میتواند به عنوان یک دروازه VXLAN تکمستأجر مستقر شود و به مستأجران اجازه دهد از گره دروازه VXLAN اختصاصی خود بهرهمند شوند. همچنین میتوان آن را به روشی مقرونبهصرفهتر به عنوان یک گره دروازه VXLAN چندمستأجره (Multitenant) مستقر کرد که پایانههای VNI را برای بسیاری از مستأجران با یک نمونه (Instance) از Cisco Catalyst 8000V مدیریت میکند. |
Cisco Catalyst SD-WAN
Cisco Catalyst SD-WAN مجموعهای از سرویسهای نرمافزاری هوشمند است که به شما امکان میدهد کاربران، دستگاهها، شعب و استقرارهای ابری (Cloud deployments) را بهطور مطمئن و ایمن در مجموعهای متنوع از لینکهای انتقال WAN به یکدیگر متصل کنید. روترهای دارای قابلیت SD-WAN مانند Catalyst 8000V، ترافیک را بهصورت پویا و بر اساس وضعیت لحظهای اپلیکیشن و شبکه، از طریق «بهترین» لینک هدایت میکنند تا تجربه کاربری فوقالعادهای از اپلیکیشنها فراهم شود. شما کنترل دقیقی بر عملکرد اپلیکیشنها، میزان استفاده از پهنای باند (Bandwidth)، حریم خصوصی دادهها و در دسترس بودن لینکهای WAN خود خواهید داشت.
محصول Catalyst 8000V برای راهکار Catalyst SD-WAN بهینهسازی شده است. برای سازمانها، این به معنای اجرای سریعتر برنامههای کاربردی حیاتی کسبوکار، با قابلیت اطمینان بیشتر و کاهش هزینههای عملیاتی (OpEx) است. راهکار SD-WAN این هدف را با فراهم کردن امکان نظارت، کنترل، انتقال و گزارشگیری از جریانهای دادههای برنامههای کاربردی، مانند ترافیک خاص وب (HTTP)، برای تمامی شعب، مراکز داده (Data Centers) و استقرارهای ابری (Cloud) محقق میسازد. محصول Catalyst 8000V دارای قابلیت بازرسی عمیق بسته (Deep Packet Inspection) است و میتواند هزاران برنامه کاربردی مختلف، از جمله برنامههای اختصاصی سازمانی را بهدقت شناسایی و کنترل کند.
کل پیادهسازی Cisco Catalyst SD-WAN میتواند از طریق فضای ابری (Cloud) یا نرمافزارهای مدیریتی مستقر در محل (On-premises)، با استفاده از سطوح مختلف لایسنسهای مبتنی بر توان عملیاتی (Throughput)، مدیریت شود. سطوح لایسنس به گونهای ساختاریافتهاند که از رشد نیازهای تجاری از طریق اشتراکهای ساده پشتیبانی کنند؛ امری که مسیر حرکت به سمت شبکه مبتنی بر قصد (Intent-based Networking) برای WAN را تسهیل مینماید.
جدول 6. محصول Cisco Catalyst 8000V امکان پیادهسازیهای SD-WAN را فراهم میکند
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
به عنوان یک مدیر شبکه در یک سازمان در حال رشد، نیاز دارم که: ●بهصورت امن، دهها هزار تجهیزات شبکه را در سایتهای مختلف در سراسر جهان وارد شبکه (Onboard) و مدیریت کنم ●هزینههای مدیریت شبکه خود را کاهش دهم ●چابکی (Agility) خود را در واکنش به نیازهای در حال تحول شبکه افزایش دهم ●پیچیدگی عملیات را کاهش داده و ثبات در پیکربندی تجهیزات شبکه ایجاد کنم ●شبکه سازمانی را بهطور یکپارچه به بارهای کاری (Workloads) مستقر در چندین زیرساخت به عنوان سرویس (IaaS) ابری عمومی گسترش دهم ●شبکه را با استفاده از یک پنل مدیریتی واحد (Single pane of glass) نظارت کنم | ●استقرار در مکانهای داخلی (On-premises)، مراکز داده میانی (Colocation) و ابرهای عمومی ●مدیریت متمرکز Cisco Catalyst 8000V از طریق Catalyst SD-WAN Manager | ●گسترش ساختار SD-WAN سازمان برای شامل شدن استقرار در فضای ابری ●برنامههای کاربردی حیاتی کسبوکار دیگر نیازی به رقابت با یکدیگر یا با ترافیکی که باید با بهترین تلاش (Best-effort) سرویسدهی شود، ندارند. ●شبکه سازمانی به دلیل امکان استفاده از مسیرهای چندگانه، قابلاطمینانتر میشود. ●هزینهها به میزان قابل توجهی کاهش مییابد زیرا میتوان لینکهای دوگانه MPLS را با ترکیبی از MPLS و اینترنت جایگزین کرد. ●زمان مورد نیاز برای راهاندازی سایتهای از راه دور جدید به شدت کاهش مییابد، زیرا SD-WAN از اتصالات DSL و 3G/4G LTE/5G که به سرعت مستقر میشوند، به همان آسانی MPLS پشتیبانی میکند. ●امنیت در سراسر این اتصالات با استفاده از فناوری VPN امن با قابلیت Zero-touch که توسط دولتها و سازمانهای مالی در سراسر جهان استفاده میشود، تضمین میگردد. |
فایروال نسل جدید (NGFW) برای امنیت چندلایه (Multilayer Security)
اکنون میتوانید شبکههای WAN سنتی و پیچیده خود را به یک SD-WAN چابکتر با امنیت یکپارچه تبدیل کنید. محصول Catalyst 8000V دفاتر شعب را با بهرهگیری از حفاظت پیشرو در صنعت در برابر حملات اصلی وب، به اینترنت و فضای ابری (Cloud) متصل میکند. دسترسی مستقیم و امن به اینترنت (DIA) برای شعب، به بهینهسازی بارهای کاری (Workloads) شعب جهت بهبود عملکرد، بهویژه برای برنامههای کاربردی میزبانیشده در فضای ابری کمک میکند. در عین حال، DIA تضمین میکند که شعبه شما در برابر تهدیدات خارجی محافظت میشود.
جدول 7. پشتیبانی از NGFW در Cisco Catalyst 8000V
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
●یک سازمان نیاز دارد تا اتصالات شبکه WAN در شعب خود را در برابر تهدیدات خارجی ایمنسازی کند. ●این سازمان نیاز دارد ترافیک شبکه را بر اساس هویت، برنامهها و مقاصد جداسازی کرده و استانداردهای امنیتی را رعایت کند. | فایروال نسل جدید (NGFW) مدل Catalyst با قابلیتهای: ●بازرسی وضعیتگرا (Stateful inspection) ●تشخیص و پیشگیری از نفوذ (IPS/IDS) ●فیلترینگ URL ●محافظت پیشرفته در برابر بدافزار (Advanced malware protection) ●فیلترینگ مبتنی بر هویت ●رمزگشایی TLS | ●دسترسی مستقیم به اینترنت (DIA): دسترسی امن مستقیم به اینترنت برای بهبود تجربه کاربری در شعب. ●دسترسی مهمان: انتقال ترافیک اینترنت مهمان از شبکه WAN سازمانی با امنیت ارتقا یافته. ●دسترسی مستقیم به ابر: انتقال ترافیک نرمافزار به عنوان سرویس (SaaS) از اتصالات WAN گرانقیمت و بهبود تجربه کاربری برنامهها. ●انطباق با استاندارد صنعت کارت پرداخت (PCI): محافظت از اطلاعات حساس در برابر نشت دادهها (مانند اطلاعات دارنده کارت یا بیمار). |
اتصال چند ابری (Multicloud connectivity)
استقرار خودکار Cisco Catalyst 8000V در ابرهای عمومی (Public Clouds) مختلف، سازمانها را قادر میسازد تا شبکه گسترده (WAN) خود را توسعه دهند.
جدول 8. محصول Cisco Catalyst 8000V امکان اتصال سریع به چندین ابر عمومی (Public Cloud) را فراهم میکند
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
به عنوان یک اپراتور شبکه در یک سازمان در حال رشد، نیاز دارم که: ●اتصال بین ابری (Cross-cloud) را با استفاده از ارائهدهندگان میانی (Middle-mile) راهاندازی کنم ●از شبکههای ستون فقرات (Backbone) ارائهدهندگان ابر عمومی برای اتصال جهانی با تأخیر (Latency) پایین استفاده کنم | ●اتوماسیون Cloud OnRamp در Cisco Catalyst SD-WAN Manager | ●اتصال چند ابری (Multicloud) را در عرض چند دقیقه راهاندازی کنم. |
بهینهسازی شبکه گسترده (WAN optimization)
Catalyst 8000V در حالت SD-WAN شامل راهکار تجربه کیفیت برنامه (AppQoE) است که مجموعهای از قابلیتها را برای کمک به غلبه بر محدودیتهای لینک WAN ارائه میدهد و عملکرد شبکه و برنامههای کاربردی شما را بهینه (Optimize) میکند:
●بهینهسازیهای TCP مشکلات مربوط به تأخیر (Latency) را برطرف میکنند.
●بهینهسازیهای پهنای باند (Bandwidth) از طریق حذف دادههای تکراری (Data Redundancy Elimination یا DRE) و فشردهسازی LZW حاصل میشود.
●چالشهای یکپارچگی لینک (Link Integrity) با استفاده از تصحیح خطای پیشرو (FEC) و تکثیر بسته (PD) کاهش مییابند.
جدول 9. پشتیبانی Cisco Catalyst 8000V برای AppQoE
مشکل مشتری | ویژگیها | مزایای Cisco Catalyst 8000V |
تأخیر (Latency) بالا و افت کیفیت در لینک WAN بر عملکرد شبکه من تأثیر میگذارد. | بهینهسازی TCP از طریق: ●FEC ●PD | ●انتقال مطمئن و افزایش نرخ انتقال داده (Throughput) بر روی لینک WAN. |
برنامههای کاربردی در شبکه من به دلیل پهنای باند (Bandwidth) پایین لینکهای WAN عملکرد ضعیفی دارند. | بهینهسازی TCP از طریق: ●DRE ●فشردهسازی LZW | ●انتقال کارآمد حجم زیادی از دادهها بر روی WAN. |
خدمات صوتی (Voice services)
محصول Catalyst 8000V شامل مجموعه ویژگیهای CUBE (Cisco Unified Border Element) است که خدمات صوتی پیشرفتهای را در هر دو پشته نرمافزاری Catalyst SD-WAN و Cisco IOS XE سنتی ارائه میدهد. این قابلیت امکان برقراری ارتباط صوتی و تصویری بین دو شبکه مجزای VoIP (Voice over IP) را فراهم کرده و همچنین به اتصال شبکههای سازمانی به ارائهدهندگان خدمات تلفن اینترنتی (ITSPs) کمک میکند.
برای جزئیات بیشتر به این بخش مراجعه کنید:صفحه وب Cisco Unified Border Element.
مزایای نرمافزار Cisco IOS XE
محصول Catalyst 8000V از همان سیستمعامل Cisco IOS XE بهره میبرد که در خانواده محصولات Catalyst 8000 به کار رفته است. این محصول با فراهم کردن جداسازی صفحه کنترل (Control-plane) و صفحه داده (Data-plane)، قابلیت ارسال چند هستهای (Multicore forwarding) و معماری ماژولار که امکان افزودن روان ویژگیهای شبکه را فراهم میکند، گزینهای بسیار مناسب برای محیطهای ابری پویا (Dynamic cloud environments) است. سیستمعامل Cisco IOS XE بر پایه نرمافزار پایدار، قدرتمند و غنی از ویژگی Cisco IOS بنا شده است که بیش از دو دهه، نیروی محرکه روترهای Cisco ISR و سایر روترهای سختافزاری در شبکههای حساس سازمانی، ارائهدهندگان خدمات (Service provider) و دولتی بوده است.
مزایای کلیدی Cisco IOS XE عبارتند از:
●عملکردهای اثباتشده با ویژگیهای امنیتی و شبکه پیشرو در صنعت Cisco IOS.
●بهرهوری عملیاتی (Operational efficiency) از طریق یکپارچهسازی سریع در هر محیط Cisco IOS، مانند شعبه، شبکه گسترده (WAN)، مرکز داده (Data Center)، مرکز هممکانی (Colocation facility) یا فضای ابری (Cloud).
●تجربه کاربری یکپارچه: سیستمعامل Cisco IOS XE از همان رابط خط فرمان (CLI) و ابزارهای مدیریتی سیسکو استفاده میکند که در تمامی خانواده پلتفرمهای Cisco Catalyst 8000 Edge در دسترس هستند.
مشخصات محصول
جدول 10. مشخصات محصول Cisco Catalyst 8000V
ویژگی | توضیحات |
نسخه نرمافزار Cisco IOS XE | ●نسخه IOS XE 17.4.1 یا جدیدتر ●نسخه IOS XE 17.7.1 یا جدیدتر برای لایسنسدهی مبتنی بر سطح (Tier-based) نرمافزار Cisco DNA |
پیکربندیهای پشتیبانیشده ماشین مجازی | ●پردازنده مجازی (vCPU):2، 4، 8 یا 16 هسته ●حافظه (Memory):4، 8، 16 گیگابایت (حداقل 8 گیگابایت برای SD-WAN و NGFW مورد نیاز است) ●دیسک (Disk):8، 16 گیگابایت (حداقل 600 گیگابایت برای AppQoE مورد نیاز است) |
پردازندهها (CPUs) | ●خانواده Intel Xeon – مبتنی بر مجموعه دستورالعمل Intel x86 ●خانواده Intel Atom – مبتنی بر مجموعه دستورالعمل Intel x86 |
کارتهای رابط شبکه (NICs) (مراجعه کنید به راهنمای پیکربندی برای ماتریس پشتیبانی) | ●Intel E810 ●Nvidia Mellanox, ConnectX-6, ConnectX-5 ●Intel X700, X500, i350 – مدلهای منتخب |
حالتهای ورودی/خروجی (I/O modes)(مراجعه کنید به راهنمای پیکربندی برای ماتریس پشتیبانی) | ●مجازیسازی ورودی/خروجی تکریشه (SR-IOV) – کارتهای شبکه منتخب ●نیمهمجازی (Paravirtual) – VirtIO, VMware VXNET3 ●گذردهی PCI (PCI pass-through) برای کارتهای شبکه منتخب ●آداپتور شبکه پیشرفته AWS ●شبکهسازی شتابیافته Azure ●شتابدهنده DPDK برای VirtIO در هایپروایزرهای KVM |
درایورهای کارت شبکه (NIC drivers)(مراجعه کنید به راهنمای پیکربندی برای ماتریس پشتیبانی) | برای پشتیبانی از SR-IOV: ●Intel: I40EVF, IAVF, IXGBEVF, IGBVF ●Nvidia Mellanox: CX6VF, CX5VF |
هایپروایزرهای محلی (On-premises)(مراجعه کنید به یادداشتهای انتشار (Release notes) برای ماتریس پشتیبانی) | KVM ●Cisco NFVIS: 4.4.x یا جدیدتر ●Redhat Enterprise Linux: 9.x, 8.x, 7.x ●SUSE Linux Enterprise Server: 15.x ●Ubuntu: 22.04, 16.04 LTS OpenStack ●Cisco Virtualized Infrastructure Manager 4.2 (VIM) مبتنی بر OpenStack Train ●Redhat OpenStack Platform 16.1 (RHOSP) مبتنی بر OpenStack Train VMware ●VMware ESXi: 8.x, 7.x |
ابرهای عمومی (Public clouds)(مراجعه کنید به راهنمای پیکربندی برای ماتریس پشتیبانی از نمونههای ابری) | تجاری ●Amazon Web Services (AWS): پرداخت به میزان مصرف (PAYG)، استفاده از لایسنس شخصی (BYOL) ●Microsoft Azure: PAYG, BYOL ●Google Cloud Platform (GCP): BYOL ●Oracle Cloud Infrastructure (OCI): BYOL ●Alibaba Cloud: BYOL حاکمیتی (Sovereign) ●Amazon AWS GovCloud: BYOL ●Microsoft Azure for US Government: BYOL چین ●Alibaba Cloud: BYOL ●Amazon AWS China: BYOL ●Microsoft Azure China: BYOL |
ارائهدهندگان میانمسیر (Middle-mile) | ●Equinix ●Megaport |
مدیریت | ●Cisco Catalyst SD-WAN Manager ●رابط خط فرمان (CLI) مستقل Cisco IOS XE، REST، NETCONF |
تعداد رابطهای پشتیبانیشده | ●KVM: حداکثر 26 ●VMware ESXi: حداکثر 8 ●ابرهای عمومی: بسته به اندازه نمونه تا حداکثر 8 |
حالتهای استقرار (Deployment modes) | ●حالت «کنترلر» SD-WAN برای قابلیتهای SD-WAN ●حالت خودمختار (Autonomous) برای قابلیتهای مسیریابی سنتی ◦مدیریت به عنوان یک دستگاه مستقل ◦مدیریت توسط نرمافزار کنترلر Catalyst SD-WAN Manager، معروف به حالت SD-Routing |
توجه:
●ممکن است بتوانید Cisco Catalyst 8000V Edge Software را بر روی ترکیبات دیگری از سیستمعاملهای هایپروایزر (Hypervisor)، نسخههای هایپروایزر، کارتهای شبکه (NIC)، خانوادههای پردازنده (CPU) و پیکربندیهای منابع ماشین مجازی (VM) که در جدول بالا ذکر نشدهاند، اجرا کنید. تمامی این نوع پیادهسازیها تحت مدل پشتیبانی غیرتأییدشده (Noncertified Support Model) قرار میگیرند که در آن ممکن است Cisco از شما درخواست کند تا مشکل گزارششده را بر روی یک پیکربندی پشتیبانیشده بازتولید کنید.
عملکرد (Performance)
جدول 11. راهنمای تخصیص هسته پردازنده (CPU core) برای Cisco Catalyst 8000V در محل (on-premises)
توان عملیاتی (Throughput) | ارسال بسته (Packet forwarding) (Cisco Express Forwarding، بدون رمزنگاری) | رمزنگاری شده ‒ IPsec | SD-WAN با IQDF* | SD-WAN با NGFW# |
50 مگابیت بر ثانیه | 2 هسته | 2 هسته | 2 هسته | 4 هسته |
500 مگابیت بر ثانیه | 2 هسته | 2 هسته | 2 هسته | 4 هسته |
2 گیگابیت بر ثانیه | 2 هسته | 2 هسته | 2 هسته | 8 هسته |
5 گیگابیت بر ثانیه | 2 هسته | 2 هسته | 4 هسته | 16 هسته |
10 گیگابیت بر ثانیه | 2 هسته | 8 هسته | 8 هسته | ‒ |
20 گیگابیت بر ثانیه | 2 هسته | 16 هسته | 16 هسته | ‒ |
30 گیگابیت بر ثانیه | 2 هسته | 16 هسته | 16 هسته | ‒ |
40 گیگابیت بر ثانیه | 2 هسته | 16 هسته | ‒ | ‒ |
یادداشتها:
●اندازه بسته (Packet size): 1400 بایت برای ترافیک رمزنگاریشده، 1500 بایت برای ترافیک بدون رمزنگاری.
●IQDF = IPsec + QoS + DPI + FNF
◦کیفیت خدمات (Quality of Service)
◦بازرسی عمیق بسته (Deep Packet Inspection) یا به اختصار DPI
◦FNF = Flexible NetFlow (جریان شبکه انعطافپذیر)
●ترافیک 100% DIA همراه با FW + NAT + IPS + URLF + AMP با اندازه بسته EMIX.
◦FW = فایروال (Firewall) مبتنی بر ناحیه (Zone-based)
◦سیستم پیشگیری از نفوذ (Intrusion Prevention System) = IPS
◦فیلترینگ URL (URL filtering) = URLF
◦AMP = محافظت پیشرفته در برابر بدافزار (Advanced Malware Protection)
◦EMIX = ترکیب سازمانی (Enterprise mix) ترافیک شبکه با اندازههای مختلف بسته (Packet size)
●بر اساس بنچمارکگیری روی سرور مجهز به پردازنده Intel Xeon Ice Lake با فرکانس 2.8 گیگاهرتز بدون قابلیت هایپرتردینگ (Hyperthreading) و با استفاده از اتصال SR-IOV به کارت شبکه (NIC). نرخ توان عملیاتی (Throughput) واقعی شما ممکن است متفاوت باشد و به خانواده پردازنده (CPU)، سرعت کلاک پردازنده، هایپروایزر (Hypervisor)، کارت شبکه (NIC) و نوع اتصال کارت شبکه بستگی دارد.
جدول 12. مشخصات پیشنهادی برای نمونه محاسباتی (Compute Instance) جهت اجرای Cisco Catalyst 8000V در Amazon Web Services
توان عملیاتی (Throughput) | ارسال بسته (Packet forwarding) (Cisco Express Forwarding، بدون رمزنگاری) | رمزنگاریشده ‒ IPsec | SD-WAN با IQDF* | SD-WAN با NGFW# |
50 مگابیت بر ثانیه | c6in.large | c6in.large | c6in.large | c6in.2xlarge |
500 مگابیت بر ثانیه | c6in.large | c6in.large | c6in.large | c6in.2xlarge |
2 گیگابیت بر ثانیه | c6in.large | c6in.large | c6in.large | c6in.8xlarge |
8 گیگابیت بر ثانیه | c6in.large | c6in.2xlarge | c6in.2xlarge | بهزودی |
19 گیگابیت بر ثانیه | c6in.2xlarge | c6in.8xlarge | c6in.8xlarge | - |
یادداشتها:
●اندازه بسته (Packet size): 1400 بایت برای ترافیک رمزگذاریشده، 1500 بایت برای ترافیک رمزگذارینشده.
●IQDF = IPsec + QoS + DPI + FNF
◦کیفیت خدمات (Quality of Service)
◦بازرسی عمیق بسته (Deep Packet Inspection) یا به اختصار DPI
◦FNF = Flexible NetFlow (جریان شبکه منعطف)
●ترافیک 100% DIA همراه با FW + NAT + IPS + URLF + AMP با اندازه بسته EMIX.
◦FW = فایروال (Firewall) مبتنی بر ناحیه (Zone-based)
◦سیستم پیشگیری از نفوذ (Intrusion Prevention System) = IPS
◦فیلترینگ URL (URL filtering) = URLF
◦AMP = محافظت پیشرفته در برابر بدافزار (Advanced Malware Protection)
◦EMIX = ترکیب سازمانی (Enterprise mix) ترافیک شبکه با اندازههای مختلف بسته (Packet size)
●مشاهده فصل Compatibility Matrix در راهنمای پیکربندی (Configuration Guide) سوئیچهای Catalyst 8000V در ابرهای عمومی و حاکمیتی IaaS برای تمامی نمونههای پردازشی (Compute Instances) پشتیبانیشده.
●عملکرد واقعی توان عملیاتی (Throughput) شما ممکن است متفاوت باشد و به زیرساخت ارائهدهنده خدمات ابری (Cloud Provider) بستگی دارد.
جدول 13. محصول Catalyst 8000V در Microsoft Azure ‒ نمونه محاسباتی (Compute instance) پیشنهادی.
توان عملیاتی (Throughput) | ارسال بسته (Packet forwarding) (Cisco Express Forwarding، بدون رمزنگاری) | رمزنگاریشده ‒ IPsec | SD-WAN با IQDF* | SD-WAN با NGFW# |
50 مگابیت بر ثانیه | D2 v2 | D2 v2 | D2 v2 | D4 v2 |
500 مگابیت بر ثانیه | D3 v2 | D2 v2 | D2 v2 | D4 v2 |
2 گیگابیت بر ثانیه | D3 v2 | D3 v2 | D3 v2 | بهزودی |
5 گیگابیت بر ثانیه | D4 v2 | D4 v2 | D4 v2 | - |
10 گیگابیت بر ثانیه | D16 v5 | D16 v5 | D16 v5 | - |
یادداشتها:
●اندازه بسته (Packet size): 1400 بایت برای ترافیک رمزگذاریشده، 1500 بایت برای ترافیک بدون رمزگذاری.
●IQDF = IPsec + QoS + DPI + FNF
◦کیفیت خدمات (Quality of Service)
◦بازرسی عمیق بسته (Deep Packet Inspection) یا به اختصار DPI
◦FNF = Flexible NetFlow (جریان شبکه انعطافپذیر)
●ترافیک 100% DIA همراه با FW + NAT + IPS + URLF + AMP با اندازه بسته EMIX.
◦FW = فایروال (Firewall) مبتنی بر ناحیه (Zone-based)
◦سیستم پیشگیری از نفوذ (IPS = Intrusion prevention system)
◦فیلترینگ URL (URL filtering) = URLF
◦AMP = محافظت پیشرفته در برابر بدافزار (Advanced Malware Protection)
◦EMIX = ترکیب سازمانی (Enterprise mix) ترافیک شبکه با اندازههای مختلف بسته (Packet size)
●مشاهده فصل Compatibility Matrix در راهنمای پیکربندی (Configuration Guide) سوئیچهای Catalyst 8000V در ابرهای عمومی و حاکمیتی IaaS برای تمامی نمونههای پردازشی (Compute Instances) پشتیبانیشده.
●تنظیمات «شبکهسازی شتابدهنده» (Accelerated Networking) در Microsoft Azure برای دستیابی به عملکرد بهینه توصیه میشود.
●عملکرد واقعی توان عملیاتی (Throughput) شما ممکن است متفاوت باشد و به زیرساخت ارائهدهنده خدمات ابری (Cloud Provider) بستگی دارد.
ویژگیها و مدل لایسنسدهی (Licensing)
Cisco Catalyst 8000V با لایسنسهای اشتراکی Cisco DNA Software ارائه میشود که بر اساس بسته ویژگیها (Feature Package)، سطح توان عملیاتی (Throughput Tier) و مدت زمان اعتبار (Term) دستهبندی شدهاند.
بستههای ویژگی (Feature packages) پشتیبانیشده: | Cisco DNA Essentials, Cisco DNA Advantage |
سطوح توان عملیاتی (Throughput tiers): | سطح 0، 1، 2، 3 یا 4 |
مدت زمان اشتراک (Term durations): | 3، 5 یا 7 ساله |
به ماتریسهای Cisco DNA Software SD-WAN and Routing مراجعه کنید تا فهرست جامعی از ویژگیهای موجود در Catalyst 8000V که توسط نرمافزار Cisco IOS XE فعال شدهاند را مشاهده نمایید.
موارد استثنای زیر ذکر شدهاند:
●Catalyst 8000V همچنین میتواند به عنوان یک بازتابدهنده مسیر (Route Reflector) مجازی مورد استفاده قرار گیرد.
●شما میتوانید از VMware vCenter برای مدیریت چرخه حیات (Lifecycle) سوئیچ Cisco Catalyst 8000V بر روی نرمافزار هایپروایزر (Hypervisor) VMware ESXi استفاده کنید.
نمونههای روتر مجازی Catalyst 8000V از چارچوب صدور مجوز Cisco Smart Licensing Using Policy استفاده میکنند.
سفارشگذاری
برای ثبت سفارش لایسنسهای اشتراکی Cisco DNA Software، به بخش سفارشدهی سیسکو (Cisco Ordering) مراجعه کنید. برای دانلود نرمافزار، به مرکز دانلود نرمافزار سیسکو (Cisco Software Download Center).
گزینههای سفارش نرمافزار Cisco Catalyst 8000V Edge به محل استقرار نرمافزار بستگی دارد. جدول 14 گزینههای سفارش را شرح میدهد.
جدول 14. گزینههای خرید برای Catalyst 8000V، بر اساس محل استقرار (Deployed)
محل استقرار (Deployment location) | گزینههای خرید |
در محل (On-premises) | اشتراکهای نرمافزاری Cisco DNA را خریداری کنید. مدلهای خرید پشتیبانیشده عبارتند از: ●اشتراکهای انفرادی نرمافزار Cisco DNA ●توافقنامههای سازمانی (Enterprise Agreements) ●توافقنامههای مجوز خدمات مدیریتشده (Managed Services License Agreements) ●توافقنامههای جامع سبد محصولات (Whole Portfolio Agreements) |
مراکز داده اشتراکی (Colocation data centers) | اشتراکهای نرمافزاری Cisco DNA را خریداری کنید. مدلهای خرید پشتیبانیشده عبارتند از: ●اشتراکهای انفرادی نرمافزار Cisco DNA ●توافقنامههای سازمانی (Enterprise Agreements) ●توافقنامههای مجوز خدمات مدیریتشده (Managed Services License Agreements) ●توافقنامههای جامع سبد محصولات (Whole Portfolio Agreements) سیسکو با Equinix و Megaport همکاری دارد. برای جزئیات سفارش به وبسایت آنها مراجعه کنید. |
محیطهای ایزوله (Air-gapped environments) فقط به مشتریان وزارت دفاع (DoD) ارائه میشود | اشتراکهای نرمافزاری Cisco DNA را خریداری کنید. برای جزئیات سفارش با بخش فروش سیسکو تماس بگیرید. |
ابر عمومی (Public cloud) – سرویسهای وب آمازون (AWS) | دو انتخاب: ●مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در AWS Marketplace از آنها در فضای ابری استفاده کنید. ●پرداخت به میزان مصرف (PAYG):Catalyst 8000V را با قیمت ساعتی از طریق لیستهای PAYG در AWS Marketplace خریداری کنید. |
ابر عمومی (Public cloud) – مایکروسافت آژور (Microsoft Azure) | دو انتخاب: ●مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در Azure Marketplace از آنها در فضای ابری استفاده کنید. ●پرداخت به میزان مصرف (PAYG):Catalyst 8000V را با قیمت ساعتی از طریق لیستهای PAYG در Azure Marketplace خریداری کنید. |
ابر عمومی (Public cloud) – پلتفرم ابری گوگل (GCP) | مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در GCP Marketplace از آنها در فضای ابری استفاده کنید. |
ابر عمومی (Public cloud) – زیرساخت ابری اوراکل (OCI) | مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در OCI Marketplace از آنها در فضای ابری استفاده کنید.. |
ابر عمومی (Public cloud) – علیبابا (Alibaba) | مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در Alibaba Marketplace از آنها در فضای ابری استفاده کنید. |
ابرهای عمومی در چین: ●آمازون AWS چین ●مایکروسافت آژور چین ●علیبابا چین | مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در بازار ابری (Cloud Marketplace) از آنها در فضای ابری استفاده کنید. |
ابرهای حاکمیتی (Sovereign clouds): ●ابر دولتی آمازون AWS (IL5) ●ابر دولتی مایکروسافت آژور (IL5) | مجوز اختصاصی خود را بیاورید (BYOL):اشتراکهای نرمافزاری Cisco DNA را از سیسکو خریداری کرده و با استفاده از لیست Catalyst 8000V BYOL در بازار ابری (Cloud Marketplace) از آنها در فضای ابری استفاده کنید. |
پشتیبانی و خدمات (Support and services)
تمامی اشتراکهای نرمافزاری Cisco DNA شامل دسترسی به ارتقاهای نرمافزاری (Software Upgrades) در طول مدت اعتبار اشتراک شما میباشد.
هنگام سفارش اشتراکهای Cisco DNA Software، یا در هر زمانی پس از سفارش، میتوانید به صورت اختیاری پوشش پشتیبانی (Support Coverage) را خریداری کنید که به شما امکان میدهد برای دریافت کمک با مرکز پشتیبانی فنی سیسکو (Cisco Technical Assistance Center - TAC) تماس بگیرید.
شرایط قرارداد پشتیبانی (Support contract) مستقل از شرایط اشتراک مجوز (License subscription) است و ممکن است پس از تاریخ پایان اشتراک مجوز شما خاتمه یابد.
برای کسب اطلاعات بیشتر
●نرمافزار Cisco Catalyst 8000V Edge صفحه اصلی
●راهنمای سفارش نرمافزار Cisco DNA برای SD-WAN و مسیریابی (Routing)
●ماتریس ویژگیهای Cisco DNA Software SD-WAN و مسیریابی (Routing)
●برگه داده نرمافزار Cisco Catalyst 8000V Edge (این سند)
●یادداشتهای انتشار (Release Notes) نرمافزار Cisco Catalyst 8000V Edge
●راهنمای نصب و پیکربندی (Configuration) نرمافزار Cisco Catalyst 8000V Edge
●راهنمای عیبیابی (Troubleshooting) برای نرمافزار Cisco Catalyst 8000V Edge
●ماتریس سازگاری (Compatibility Matrix) برای Cisco Catalyst 8000V در ابرهای IaaS عمومی و حاکمیتی
●لیستهای Cisco Catalyst 8000V در Amazon AWS Marketplace
●لیستهای Cisco Catalyst 8000V در بازارچه Amazon AWS چین
●لیستهای Cisco Catalyst 8000V در Microsoft Azure Marketplace
●لیستهای Cisco Catalyst 8000V در مارکتپلیس Microsoft Azure چین
●لیستهای Cisco Catalyst 8000V در Google GCP Marketplace
●لیستهای Cisco Catalyst 8000V در بازارچه (Marketplace) زیرساخت ابری اوراکل (OCI)
●لیستهای Cisco Catalyst 8000V در بازارچه ابری علیبابا (Alibaba Cloud Marketplace)
سایر محصولات مرتبط Cisco
●برگه داده (Data Sheet) پلتفرم Cisco Catalyst 8300 Series Edge uCPE
●برگه داده (Data Sheet) پلتفرم Cisco Catalyst 8200 Series Edge uCPE
| مدل | C8000V-PF |